Insolvenz der Elaborated Networks GmbH

Leider müssen wir Sie heute darüber informieren, dass das Amtsgericht München mit Beschluss vom 16. Oktober 2026 das Insolvenzverfahren über das Vermögen der Elaborated Networks GmbH unter dem Aktenzeichen 1509 IN 1258/26 eröffnet hat.

Zum Insolvenzverwalter wurde Herr Rechtsanwalt Dr. Matthias Hofmann bestellt. Dieser hat die Verwaltungs- und Verfügungsbefugnis über das Vermögen der Gesellschaft übernommen.

Die Gesellschaft firmiert ab sofort unter dem Namen: “Elaborated Networks GmbH in Insolvenz”. Der Geschäftsbetrieb der Gesellschaft wurde im Zuge des Verfahrens eingestellt. Eine Erbringung von Leistungen oder Lieferungen ist leider nicht mehr möglich. Die Cloud-Dienste werden bis auf weiteres im Rahmen einer privaten Initiative aufrechterhalten, dies kann jederzeit widerrufen werden.

Sollten Sie noch offene Forderungen (§ 38 InsO) gegen die Elaborated Networks GmbH haben, werden Sie gebeten, diese direkt beim Insolvenzverwalter bis zum 7. Dez. 2026 zur Insolvenztabelle anzumelden. Bitte richten Sie sämtliche diesbezügliche Korrespondenz direkt an das Büro des Insolvenzverwalters:

Rechtsanwalt Dr. jur. Matthias Hofmann
Unterer Anger 3
80331 München

Telefon: +49(89)5480330
Telefax: +49(89)548033111
Email: mail@pohlmannhofmann.de

Wir bedanken uns für die bisherige Zusammenarbeit und stehen Ihnen bei Rückfragen in Abstimmung mit dem Insolvenzverwalter unter support at elabnet dot de gerne zur Verfügung.

Details zum Verfahren und den privaten Initiativen stellen wir Kunden in einem nicht-öffentlichen Bereich zur Verfügung. Falls Sie hier keinen Zugriff haben, dann tragen Sie bitte Ihren Forennick in die Registrierung Ihres Servers ein und senden uns den Nick zusammen mit der ID Ihres Timberwolf Servers an support at elabnet dot de. Falls Sie hierzu erst einen Nick anlegen müssen verfahren Sie genauso. Das Bestätigungsmail nach der Anmeldung kommt aus technischen Gründen derzeit nicht, die Aktivierung erfolgt dann manuell nach Ihrer Mail an uns.

Stefan Werner
Geschäftsführer (ohne Vertretungsmacht)

Grafana Docker-Installation(keine Out-of-the-Box-Installation): Upgrade in 5 Minuten

Diskussionen über Zeitserien, Logging und Auswertung mit Grafana
Forumsregeln
  • Denke bitte an aussagekräftige Titel und gebe dort auch die [Firmware] an. Wenn ETS, CometVisu, Grafana, Edomi oder eine andere Software beteiligt ist, dann auch immer deren Version
  • Bitte mache vollständige Angaben zu Deinem Server, dessen ID und dem Online-Status in Deiner Signatur. Hilfreich ist oft auch die Beschreibung der angeschlossener Hardware sowie die verwendeten Protokolle
  • Beschreibe Dein Projekt und Dein Problem bitte vollständig. Achte bitte darauf, dass auf Screenshots die Statusleiste sichtbar ist
  • Bitte sei stets freundlich und wohlwollend, bleibe beim Thema und unterschreibe mit deinem Vornamen. Bitte lese alle Regeln, die Du hier findest: https://wiki.timberwolf.io/Forenregeln

Ersteller
Sensej
Beiträge: 920
Registriert: So Aug 12, 2018 9:12 am
Hat sich bedankt: 117 Mal
Danksagung erhalten: 290 Mal

#11

Beitrag von Sensej »

Hallo Sven,
Robosoc hat geschrieben: ↑Do Aug 12, 2021 8:43 am Welche Einstellungen hast Du in WinSCP gemacht?

Der SSH-Container läuft unter der lokalen IP-Adresse 192.168.XXX.XXX
Über diesen habe ich dann Zugriff auf meine Volumes der Grafana.
SSH_Container.jpg

Hier sind meine WinSCP-Einstellungen.
Die Server-Adresse ist die SSH-Container-Adresse.
WinSCP.jpg
Robosoc hat geschrieben: ↑Do Aug 12, 2021 8:43 am
Was genau meinst Du mit Schritt 4 und 5, wann ist das notwendig? Hast Du dafür Beispiele?
• Schritt 4: Die Rechte(472) der grafana.db-Datenbank prüfen bzw. ändern
• Schritt 5: Optional → Falls notwendig, die Konfig-Datei /etc/grafana/grafana.ini anpassen
Schritt 4: Weil du unter dem Root-Benutzer die DB kopierst, gehört die DB-Datei auch den Root-Benutzer.
Also einfach den Besitzer nach dem Kopieren/Ersetzen der Grafana-DB anpassen, sonst hat die Grafana keinen Zugriff auf eigene DB.
Grafana-DB.jpg
Schritt 5: Da musst du nur dann was machen, wenn du vorher auch was in der grafana.ini konfiguriert hast.

MfG Juri
Du hast keine ausreichende Berechtigung, um die Dateianhänge dieses Beitrags anzusehen.
Zuletzt geändert von Sensej am Fr Aug 13, 2021 7:26 am, insgesamt 4-mal geändert.
TWS 2400 ID: 69 + PBM ID: 728 + TP-UART, VPN offen, Reboot erlaubt

Robosoc
Beiträge: 1921
Registriert: Di Okt 09, 2018 9:26 am
Hat sich bedankt: 645 Mal
Danksagung erhalten: 902 Mal

#12

Beitrag von Robosoc »

Moin Juri, vielen Dank für die schnelle Antwort. Leider bin ich schon im ersten Halbsatz falsch abgebogen :confusion-scratchheadyellow:
Sensej hat geschrieben: ↑Do Aug 12, 2021 9:17 pm Der SSH-Container läuft
Ich habe keinen SSH-Container installiert! Das scheint für Deine Lösung notwendig zu sein...Aber jetzt habe ich einen Knoten im Kopf. Hast Du Deine Grafana-Daten im SSH Container laufen und hast Du dann quasi den Grafana Container auf das gleiche Volume gemappt?...
Welche Größe hat das Volume des SSH Container bei Dir (Anzeige in TWS Oberfläche bei Container Manager?

VG, Sven
VG, Sven - 3500 XL ID:1369 | 3500 L ID:1355, VPN offen, Reboot OK

StefanW
Elaborated Networks
Elaborated Networks
Beiträge: 11404
Registriert: So Aug 12, 2018 9:27 am
Wohnort: Frauenneuharting
Hat sich bedankt: 5521 Mal
Danksagung erhalten: 10996 Mal
Kontaktdaten:

#13

Beitrag von StefanW »

Hi Sven,

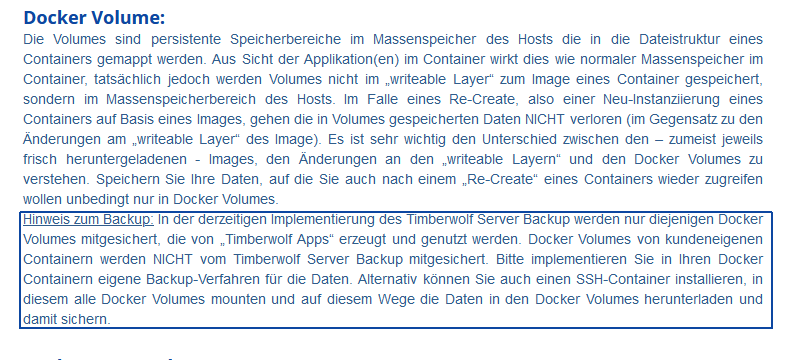
üblicherweise macht man das so, dass man sich einen SSH Container deployed ("Alpine") und dann diesen so mappt, dass dieser auf ALLE Docker Volumes aller anderen installierten Container zugreifen kann. Auf diese Weise kommt man an alle Daten.

Einen Hinweis darauf gibt es auch in der Offline-Hilfe auf der Container Seite des Timberwolf Servers im Abschnitt "Docker":

Bild


lg

Stefan
Zuletzt geändert von StefanW am Fr Aug 13, 2021 8:36 am, insgesamt 1-mal geändert.
Stefan Werner
Support für Timberwolf Server, 1-Wire und BlitzART
Bitte WIKI lesen. Allg. Support nur im Forum. Bitte keine PN
Wichtige Fragen an service at elabnet dot de

Link zu Impressum und Datenschutzerklärung oben.

Ersteller
Sensej
Beiträge: 920
Registriert: So Aug 12, 2018 9:12 am
Hat sich bedankt: 117 Mal
Danksagung erhalten: 290 Mal

#14

Beitrag von Sensej »

Hallo Sven,
Robosoc hat geschrieben: ↑Fr Aug 13, 2021 8:06 am Hast Du Deine Grafana-Daten im SSH Container laufen
Die Grafana-Daten(/var/lib/grafana, /etc/grafana, /usr/share/grafana) werden auf 3 Volumes aufgeteilt und da gespeichert.
Sie existieren unabhängig vom SSH-Container.
Will ich auf diese zugreifen und editieren verwende ich SSH-Container indem ich diese Volumes mappe.
Robosoc hat geschrieben: ↑Fr Aug 13, 2021 8:06 am Welche Größe hat das Volume des SSH Container bei Dir (Anzeige in TWS Oberfläche bei Container Manager?
Direkt aus Portainer: Imagegröße 11.3 MB

Info aus TW
2ssh.jpg
MfG Juri
Du hast keine ausreichende Berechtigung, um die Dateianhänge dieses Beitrags anzusehen.
Zuletzt geändert von Sensej am Sa Aug 14, 2021 10:07 pm, insgesamt 1-mal geändert.
TWS 2400 ID: 69 + PBM ID: 728 + TP-UART, VPN offen, Reboot erlaubt

Robosoc
Beiträge: 1921
Registriert: Di Okt 09, 2018 9:26 am
Hat sich bedankt: 645 Mal
Danksagung erhalten: 902 Mal

#15

Beitrag von Robosoc »

Vielen Dank Stefan und Juri, habe nun auch den Eintrag in der KB dazu gelesen und ärgere mich sehr, dass ich das alles nicht fürher mal verstanden habe. Sehr schön. Zugriff auf die gemappten Volumes scheint bereits zu funktionieren.
VG, Sven - 3500 XL ID:1369 | 3500 L ID:1355, VPN offen, Reboot OK
Antworten

Zurück zu „Zeitserien, Logging & Grafana“