4.5.4 Unifi Docker am TWS einrichten
Beschreibung: Unifi Docker - Stabiles WLAN zum Consumer Preis - ein Lösungsvorschlag
Kategorie: Docker
Link zu diesem Beitrag: Alles auswählen
[url=http://forum.timberwolf.io/app.php/kb/viewarticle?a=69&sid=124265caab85bda04cd75b91288cbdbf]Knowledge Base - 4.5.4 Unifi Docker am TWS einrichten[/url]
Danke an Judas_z für die Beschreibung in diesem Thread: viewtopic.php?f=25&t=204
Einleitung:
Stabiles WLAN über mehrere Stockwerke ist im Consumerbereich nach wie vor eine Herausforderung. Mehrer Accesspoints, Extender etc.in Kombination funktioniert meist nicht stabil und erfordert regelmäßige Neustarts.
"Ubiquiti" bietet APs, die eigentlich für den professionellen Einsatz konzipiert sind, aber bezahlbar sind (UNIFI AP-AC-LITE 77€ pro Stück). Diese können von einem Docker Container eingestellt und gesteuert werden. Da das Netzwerk definitiv zu den Hausfunktionen gehört, stellt die Installation auf dem Timberwolf eine optimale Lösung dar.
Installation des Unifi Dockers:
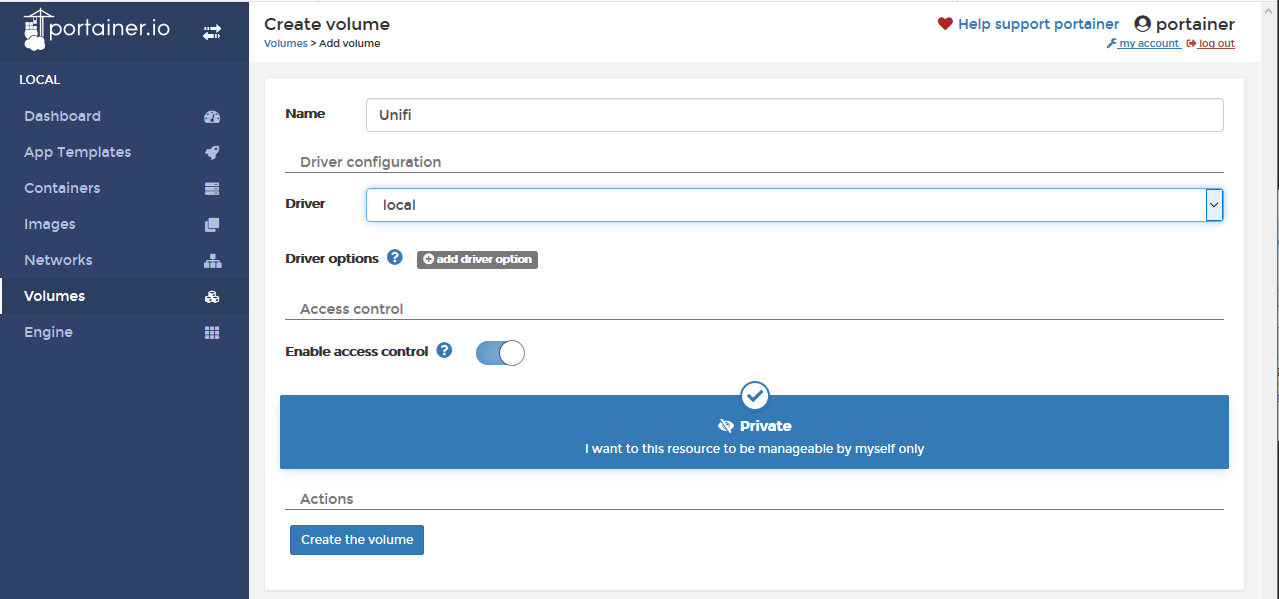
Zuerst wird ein persistenter Speicherort angelegt.
- Dazu unter "Volumes" beispielsweise Unifi ein geben
- und mit "Create the volume" erzeugen.
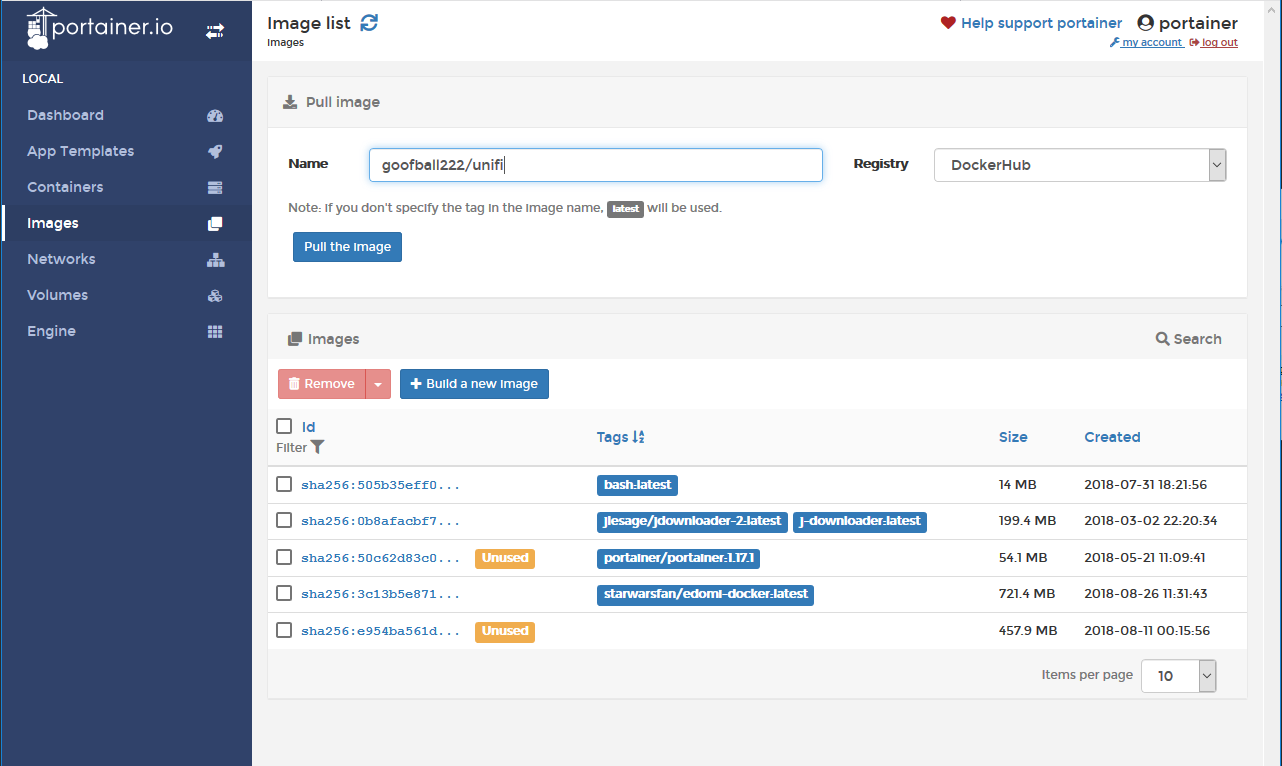
- goofball222/unifi für die Timberwolf Desktop Modelle 2xxx
- ryansch/unifi-rpi:latest für die Timberwolf Hutschienenserver 3xx, 6xx, 9xx
Danach auf => Pull the image drücken und kurz warten.
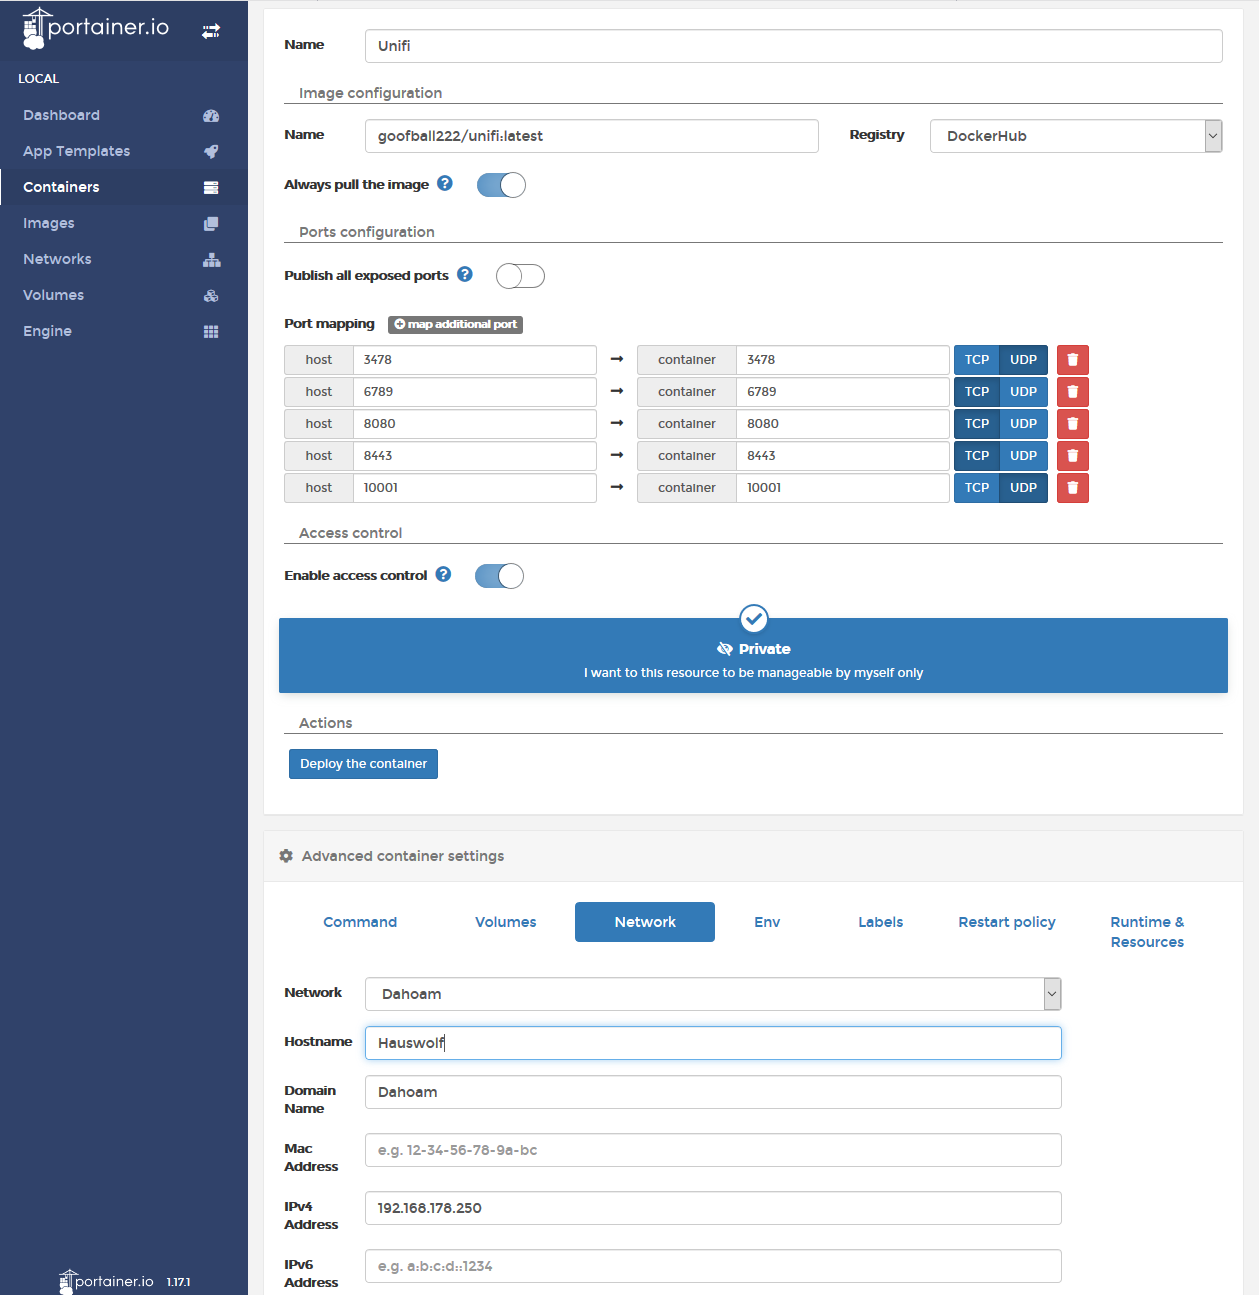
- Dem Container zunächst einen Namen geben, in diesem Beispiel "Unifi".
- Unter Image configuration bei Name goofball222/unifi (oder bei den Hutschienengeräten ryansch/unifi-rpi:latest) eingeben/auswählen
- Ports unter Port Mapping einzeln freigeben, siehe nächstes Bild. Hierbei bitte auf TCP und UDP achten.
- Bei Netzwerk das nach folgender Anleitung konfigurierte Netzwerk wählen:
app.php/kb/viewarticle?a=19 - und eine IP auswählen, die sich im Idealfall nicht mit der DHCP range überlappt und bei IPV4 Adress eintragen. Im Beispiel 192.168.178.250
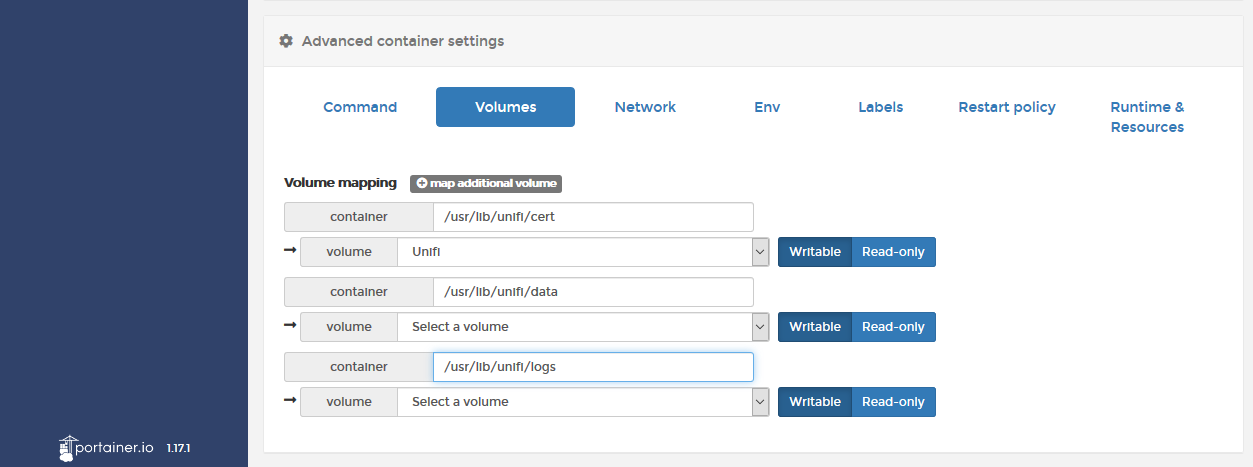
- Unter Volumes müssen noch folgende Volumes gemappt werden, um Logs, Zertifikate und Daten über Updates usw zu erhalten:
- container: /usr/lib/unifi/cert
-> Volume Unifi - container: /usr/lib/unifi/data
-> Volume Unifi (muss ich hier noch) - container: /usr/lib/unifi/logs
-> Volume Unifi (muss ich hier noch)
- container: /usr/lib/unifi/cert
- Im nächsten Schritt noch die Restart Policy einstellen: empfohlen wird in diesem Fall unless stopped oder Always würde ich empfehlen
- Zum Schluss den Container mit "Deploy the container" erzeugen (der Container wird damit gleich auch automatisch gestartet)
Um auf den Controller zuzugreifen, muss man die IP aufrufen, die dem Controller gegeben wurde.
Hier im Beispiel : https://192.168.178.250:8443, Achtung: unbedingt auf das https:// achten!